
Einführung
Ein schwedisches Fintech-Start-up, das in einem regulierten Umfeld tätig ist, musste vom ersten Tag an eine sichere und vorschriftsmäßige Cloud-Grundlage auf Azure schaffen. Anstatt Sicherheits- und Governance-Anliegen erst später schrittweise anzugehen, entschied sich das Unternehmen dafür, frühzeitig in eine gut strukturierte Cloud-Plattform zu investieren, die die gemeinsamen Plattformverantwortlichkeiten klar von den Anwendungs-Workloads trennt.
Das Ergebnis ist eine produktionsreife Azure Landing Zone, die mit Terragrunt und Azure Verified Modules erstellt wurde. Netzwerk, DNS, Sicherheit und Governance werden zentral auf Plattformebene definiert und automatisch auf alle Workloads übertragen, sodass Teams Anwendungen schnell bereitstellen können, ohne dabei Kompromisse bei der Sicherheit oder der Compliance einzugehen.
Über den Kunden
Der Kunde ist ein technologieorientiertes Fintech-Unternehmen mit Sitz in Schweden, das in einem stark regulierten Bereich tätig ist, in dem Nachvollziehbarkeit, Zuverlässigkeit und strenge Sicherheitskontrollen zwingend erforderlich sind.
Ihre Cloud-Umstellung begann bei Null. Das vorrangige Ziel bestand darin, eine skalierbare Azure-Grundlage zu schaffen, die eine schnelle Bereitstellung von Workloads ermöglicht und gleichzeitig sichere Standardkonfigurationen sowie eine einheitliche Governance über alle Umgebungen hinweg gewährleistet.
Anforderungen
Der Kunde hat von Anfang an klare Anforderungen an die Plattform definiert:
- Klare Trennung zwischen Plattforminfrastruktur und Workload-Infrastruktur
- Zentrale Verwaltung von Netzwerk-, DNS- und Sicherheitskontrollen
- Obligatorische private Anbindung für alle PaaS-Dienste mit automatischer DNS-Auflösung
- Strenge Isolierung auf Netzwerkebene zwischen Entwicklungs- und Produktionsumgebungen
- Vollständig überprüfbare, reproduzierbare Infrastruktur, definiert als Code
Lösungsübersicht
Die ITGix Azure Landing Zone wird mithilfe einer dreistufigen Terragrunt-Architektur implementiert:
- Mieter-Ebene „
“ Verwaltet die Hierarchie der Verwaltungsgruppen, Azure Policy-Definitionen und -Zuweisungen sowie benutzerdefinierte RBAC-Rolldefinitionen. - Plattformschicht
Bietet gemeinsam genutzte Dienste wie Hub-Netzwerke (Virtual WAN, Azure Firewall, privater DNS-Resolver), zentralisiertes DNS, Container-Registry, Überwachung und CI/CD-Agent-Infrastruktur. - Landing-Zone-Ebene
Stellt pro Abonnement und pro Umgebung die Infrastruktur für Workloads bereit, einschließlich VNets, Key Vaults, Speicherkonten und Backup Vaults, unter Verwendung eines wiederverwendbaren Servicekatalogs.
Jede Schicht wird mithilfe unabhängiger Terraform-Zustände bereitgestellt, deren explizite Abhängigkeiten von Terragrunt verwaltet werden. Dieser Ansatz minimiert den Auswirkungsbereich, ermöglicht unabhängige Upgrades und sorgt für klare Zuständigkeitsgrenzen.
Das zentrale Designprinzip ist die Trennung der Zuständigkeiten. Die Plattformteams legen fest, wie der Datenverkehr fließt, wie die DNS-Auflösung erfolgt und welche Sicherheitsrichtlinien gelten. Die Workloads nutzen lediglich eine vorkonfigurierte, konforme Umgebung.
Architektur
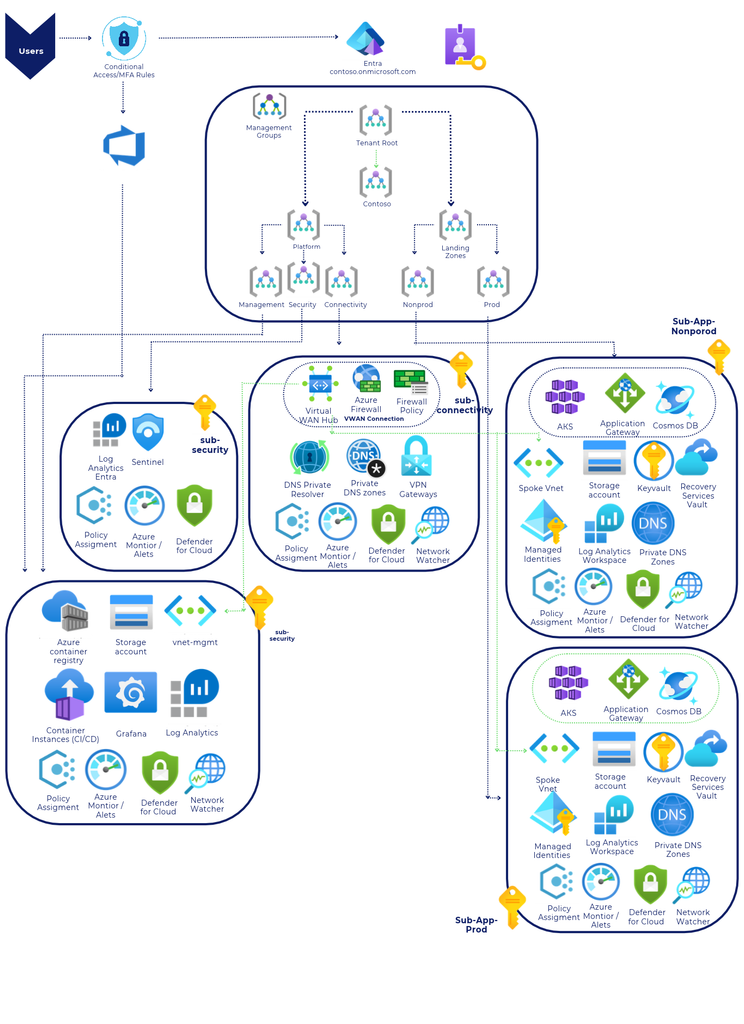
Die Architektur orientiert sich am offiziellen Azure-Landing-Zone-Konzeptmodell und erweitert dieses um eine konzeptionell festgelegte Automatisierung:
- Verwaltungsgruppen legen die Grenzen für die Governance und die Weitergabe von Richtlinien fest
- Dedizierte Abonnements trennen Plattformdienste von Anwendungs-Workloads
- Die Hub-and-Spoke-Topologie des virtuellen WAN zentralisiert das Routing, die Überprüfung und die DNS-Auflösung
- Azure Policy automatisiert die DNS-Integration privater Endpunkte für PaaS-Dienste
Plattformschicht
Die Plattformschicht bildet die Grundlage, mit der sich Anwendungsteams niemals direkt befassen müssen. Sie ist für Konnektivität, DNS, Sicherheitsmaßnahmen und gemeinsam genutzte Dienste zuständig.
Virtuelles WAN mit gesichertem Hub
Das Konnektivitätsmodell basiert auf Azure Virtual WAN mit einem gesicherten virtuellen Hub, der in „Sweden Central“ bereitgestellt wurde. Der gesamte Datenverkehr – sowohl der ins Internet gerichtete als auch der zwischen den Spokes – wird mithilfe von Routing-Intent über die Azure-Firewall geleitet. Zwischen den Spoke-VNet-Netzwerken besteht keine implizite Vertrauensbeziehung oder Konnektivität, und der gesamte Datenverkehr wird zu Audit-Zwecken überprüft und protokolliert.
Der Hub umfasst die Azure-Firewall mit aktiviertem DNS-Proxy, einen privaten DNS-Resolver, zentralisierte private DNS-Zonen für zentrale PaaS-Dienste sowie ein Point-to-Site-VPN für den sicheren administrativen Zugriff.
Privates DNS mit richtliniengesteuerter Automatisierung
Die Verwaltung privater Endpunkt-DNS-Einträge erfolgt mithilfe von Azure Policy vollständig automatisiert. Alle privaten DNS-Zonen werden im Konnektivitäts-Hub gehostet, und eine plattformweite „DeployIfNotExists“-Richtlinie stellt sicher, dass jeder neue private Endpunkt automatisch der richtigen DNS-Zone zugeordnet wird.
Daher werden, wenn Workloads PaaS-Ressourcen mit privaten Endpunkten bereitstellen, DNS-Einträge automatisch erstellt und über den zentralisierten DNS-Pfad aufgelöst. Die Workload-Teams verwalten das DNS auf keiner Ebene.
CI/CD
Selbst gehostete CI/CD-Agenten werden als Azure Container Apps im Verwaltungsabonnement bereitgestellt. Die Anzahl der Agenten wird je nach Pipeline-Bedarf von null an skaliert, wodurch Kosten für ungenutzte Rechenkapazitäten vermieden werden. Die Authentifizierung erfolgt über eine benutzerzugewiesene verwaltete Identität, die in Azure DevOps integriert ist.
Container-Images werden über eine private Endpunktverbindung aus einer privaten Azure Container Registry abgerufen. Die Netzwerkgrenzen werden auf Firewall-Ebene durchgesetzt, wodurch sichergestellt wird, dass jeder Agent-Pool nur auf die für ihn vorgesehenen Zielumgebungen zugreifen kann.
Zentrale Überwachung
Azure Monitor und Log Analytics ermöglichen eine zentralisierte Erfassung von Telemetriedaten über alle Abonnements hinweg. Ein eigener Log Analytics-Arbeitsbereich dient als zentraler Erfassungspunkt, auf dem Microsoft Sentinel für Sicherheitsanalysen und die Erkennung von Bedrohungen aufgesetzt ist.
Die Diagnoseeinstellungen werden von der Plattform standardisiert und durchgesetzt, wodurch sichergestellt wird, dass Protokolle und Metriken standardmäßig verfügbar sind, ohne dass eine Konfiguration pro Workload erforderlich ist. Für die Visualisierung und für operative Dashboards wird Azure Managed Grafana verwendet.
Workload-Ebene
Die Workload-Schicht ist bewusst minimalistisch und hat eine klare Ausrichtung. Sie nutzt die Funktionen der Plattform, ohne diese neu zu definieren.
Was eine Arbeitslast mit sich bringt
Jede Workload-Umgebung wird mit folgenden Komponenten bereitgestellt:
- Ein VNet, das bereits mit dem Virtual-WAN-Hub verbunden ist und über eine zentralisierte DNS-Konfiguration verfügt
- Budgetwarnungen mit konfigurierbaren Schwellenwerten und Benachrichtigungskanälen
- Vordefinierte Ressourcengruppen für Netzwerk- und verwaltete Ressourcen
- Vom Benutzer zugewiesene verwaltete Identitäten für die Authentifizierung von Workloads
Die gesamte Konfiguration wird in einer einzigen values.yaml eine Datei pro Umgebung.
Was eine Arbeitsbelastung nicht bewältigen kann
- DNS-Konfiguration
- Firewall-Regeln und Segmentierung
- Hub-Konnektivität
- Einstellungen für Überwachung und Diagnose
Dadurch können sich die Anwendungsteams ausschließlich auf die Rechenleistung, die Daten und die Anwendungskonfiguration konzentrieren.
Sicherheit und Unternehmensführung
Sicherheit und Governance werden zentral durchgesetzt und gelten für alle Workloads.
Azure-Richtlinie
Die Durchsetzung der Richtlinien erfolgt über die Hierarchie der Managementgruppen. Die Basis umfasst:
- Automatisierte Bereitstellung privater DNS-Zonengruppen für zentrale PaaS-Dienste
- Richtlinien zur Kennzeichnung auf Abonnementebene
- Benutzerdefinierte RBAC-Rolldefinitionen, die den Grundsätzen der geringstmöglichen Berechtigungen entsprechen
- Kubernetes-Sicherheitsmaßnahmen, die durch Gatekeeper-Richtlinien durchgesetzt werden
Identitäts- und Zugriffsmanagement
- Zentralisierte Identitätsverwaltung mit Microsoft Entra ID, MFA und bedingtem Zugriff
- Rollenbasierte Zugriffskontrolle mit benutzerdefinierten Rollen
- Verwaltung privilegierter Zugangsrechte für den administrativen Just-in-Time-Zugriff
- Microsoft Defender for Cloud für das kontinuierliche Management des Sicherheitsstatus
- Azure Key Vault mit privaten Endpunkten und standardmäßig gesperrtem Netzwerkzugriff
Infrastruktur als Code
Die gesamte Landing Zone wird mithilfe von Terragrunt und Terraform mit einer katalogbasierten Struktur definiert. Die gemeinsame Konfiguration wird einmalig definiert und komponentenübergreifend wiederverwendet, während umgebungsspezifische Werte über YAML-Dateien bereitgestellt werden.
Jede Komponente verwaltet ihren eigenen Terraform-Status, was isolierte Änderungen, vorhersehbare Rollouts und eine unabhängige Lebenszyklusverwaltung ermöglicht.
Geschäftsergebnisse
Konsequente Trennung von Plattform und Workload
Eine klare Aufgabentrennung zwischen Plattform- und Anwendungsteams ermöglichte schnellere Entwicklungszyklen und reduzierte den Betriebsaufwand. Die Anwendungsteams können sich nun voll und ganz auf die Entwicklung und Bereitstellung von Funktionen konzentrieren, während die Plattformfunktionen zentral verwaltet und einheitlich durchgesetzt werden.
Zero-Configuration-Netzwerke und DNS
Durch die automatisierte Verwaltung privater DNS-Einstellungen entfiel die Notwendigkeit einer Netzwerkkonfiguration auf Workload-Ebene. Jeder private Endpunkt wird automatisch über eine richtliniengesteuerte Automatisierung aufgelöst, was Konsistenz gewährleistet, menschliche Fehler reduziert und die Einbindung neuer Dienste beschleunigt.
Starke und konsistente Isolierung der Umgebung
Entwicklungs- und Produktionsumgebungen sind auf Netzwerkebene vollständig voneinander isoliert, wobei die Datenverkehrskontrolle durch zentralisierte Routing- und Firewall-Richtlinien sichergestellt wird. Dies sorgt für vorhersehbare Sicherheitsgrenzen und verringert das Risiko von Auswirkungen über Umgebungsgrenzen hinweg.
Effiziente und skalierbare CI/CD-Abläufe
CI/CD-Pipelines basieren auf selbst gehosteten Agenten, die sich auf null skalieren lassen, wodurch sichergestellt wird, dass Rechenressourcen nur bei Bedarf genutzt werden. Dieses Konzept verbessert die Kosteneffizienz erheblich und gewährleistet gleichzeitig sichere, isolierte Build- und Bereitstellungsumgebungen.
Nachprüfbare und richtliniengesteuerte Unternehmensführung
Alle Governance-Kontrollen – einschließlich Richtlinien, RBAC und Sicherheitsrichtlinien – sind als Code definiert und vollständig versioniert. Dies gewährleistet eine lückenlose Nachvollziehbarkeit und stellt sicher, dass Compliance-Anforderungen in allen Umgebungen einheitlich durchgesetzt werden.
„Secure-By-Default“-Cloud-Grundlage
Die Plattform sorgt für sichere Standardkonfigurationen für alle Workloads, einschließlich privater Endpunkte, Zugriffsmodelle mit minimalen Berechtigungen und einer zentralisierten Identitätsverwaltung. Die Sicherheit ist auf Plattformebene verankert und wird nicht an einzelne Teams delegiert, wodurch Risiken reduziert und Konsistenz in großem Maßstab gewährleistet werden.
Abschließende Überlegungen
Die ITGix Azure Landing Zone bietet mehr als nur eine technische Basis – sie stellt eine bewährte, sichere Cloud-Grundlage bereit, die es Teams ermöglicht, schneller voranzukommen, ohne dabei Abstriche bei Governance oder Compliance zu machen. Durch die Zentralisierung von Entscheidungen in den Bereichen Netzwerk, DNS, Sicherheit und Zugriffskontrolle entlastet die Plattform die Anwendungsteams und gewährleistet gleichzeitig einheitliche Standards für alle Workloads.
Die ITGix Azure Landing Zone basiert auf Terragrunt, Azure Verified Modules und richtliniengesteuerter Automatisierung und lässt sich an das Wachstum des Unternehmens anpassen. Sicherheits-, Compliance- und Betriebs-Best-Practices sind standardmäßig integriert, sodass neue Umgebungen und Workloads schnell und sicher bereitgestellt werden können.
Auf dieser Grundlage ist der Kunde bestens aufgestellt, um die Produktentwicklung zu beschleunigen, regulatorische Anforderungen zu erfüllen und auf Azure sicher zu skalieren – unterstützt durch eine „Landing Zone“, die auf langfristigen Erfolg und betriebliche Effizienz ausgelegt ist.
Entdecken Sie weitere unserer Fallstudien.