
Die ITGix-Anwendungsentwicklungsplattform ermöglicht es Teams, die Anwendungsinfrastruktur einfacher, flexibler und kontrollierter bereitzustellen und zu verwalten. Die Plattform wurde entwickelt, um den Zugang zur Cloud-Infrastruktur zu vereinfachen, und ermöglicht es Anwendern, die für ihre Anwendungen benötigten Ressourcen über eine intuitive Benutzeroberfläche zu konfigurieren und bereitzustellen – ohne dass dafür fundierte Kenntnisse über Terraform-Module oder die zugrunde liegenden Komponenten der Cloud-Plattform erforderlich sind.
Durch die Optimierung des Bereitstellungsprozesses schließt die Plattform die Lücke zwischen den Anwendungsanforderungen und der Bereitstellung der Infrastruktur. Benutzer können die erforderlichen Ressourcen konfigurieren, ihre Infrastrukturkonfiguration durch Auslösen eines Testlaufs über die Benutzeroberfläche überprüfen und die vorgeschlagenen Änderungen begutachten, bevor sie mit der vollständigen Bereitstellung fortfahren. Dieser Ansatz sorgt für mehr Transparenz, Sicherheit und Kontrolle während des gesamten Bereitstellungszyklus.
Die auf Kubernetes basierende Plattform unterstützt nicht nur die Bereitstellung der Anwendungsinfrastruktur, sondern auch ergänzender Tools, die die betriebliche Effizienz und die Governance verbessern. Dazu gehören Lösungen zur Durchsetzung von Sicherheitsrichtlinien sowie Tools wie Karpenter, das die Bereitstellung von Kubernetes-Knoten automatisiert und zur Optimierung der Clusterkapazität beiträgt. Durch die Integration dieser Funktionen in den Bereitstellungsworkflow unterstützt die Plattform Teams dabei, eine umfassendere, skalierbarere und besser verwaltbare Anwendungsumgebung aufzubauen.
Ein wesentlicher Vorteil der Plattform ist ihr Bekenntnis zu Open-Source-Technologien und zur Herstellerunabhängigkeit. Durch den Einsatz von Open-Source-Anwendungen behalten die Nutzer die Flexibilität, ihre Umgebungen eigenständig zu betreiben, zu warten und weiterzuentwickeln, wodurch die Abhängigkeit von proprietären Lösungen verringert wird.
Um unterschiedlichen Anforderungen und dem Grad der individuellen Anpassung gerecht zu werden, bietet die Plattform drei Bereitstellungsprofile: „Standard“, „AI“ und „Custom“. Ganz gleich, ob Nutzer eine optimierte Umgebung für Standard-Workloads, eine für KI-Anwendungen geeignete Infrastruktur oder eine maßgeschneiderte Konfiguration für bestimmte Anwendungsfälle benötigen – diese Profile bieten einen flexiblen Ausgangspunkt für die Erstellung und Bereitstellung von Anwendungsumgebungen, die genau auf ihre Bedürfnisse zugeschnitten sind.
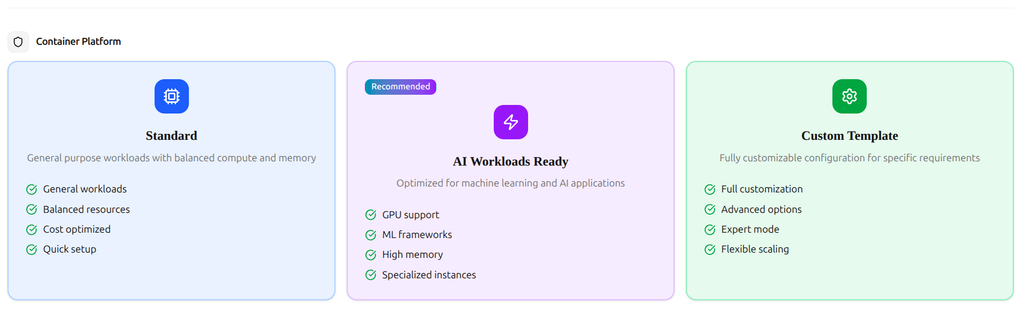
Anwendungsbereitstellungsprofile: Standard, KI und Benutzerdefiniert
Um besser zu verstehen, wie die Plattform die Konfiguration in eine funktionsfähige Umgebung umsetzt, wollen wir uns einmal ansehen, was passiert, wenn ein Benutzer eines der verfügbaren Bereitstellungsprofile auswählt.
Standardprofil
Wenn das Standardprofil ausgewählt wird, nutzt die Plattform das Skript „idp-installer“, um die Standard-Terraform-Vorlagen zu initialisieren. Das Skript verwendet die von der Benutzeroberfläche generierte Konfigurationsdatei als Eingabe und nutzt diese, um die erforderlichen Infrastrukturressourcen entsprechend der ausgewählten Konfiguration bereitzustellen.
Dieses vordefinierte Layout ermöglicht einen strukturierten und wiederholbaren Bereitstellungsprozess und ist somit ein idealer Ausgangspunkt für herkömmliche Anwendungen, die eine Standard-Infrastrukturkonfiguration erfordern, ohne dass alles von Grund auf neu aufgebaut werden muss.
KI und benutzerdefinierte Profile
Wenn Sie eine KI-Anwendung haben, für die die Implementierung von Machine-Learning-Modellen erforderlich ist, können Sie die KI-Vorlage wählen. Diese umfasst GPU-Unterstützung und ML-Frameworks, die die Bereitstellung Ihrer Anwendungen vereinfachen.
In manchen Fällen möchten Benutzer möglicherweise eigene Vorlagen definieren. Mit der Option „Benutzerdefiniert“ können Benutzer eigene Repositorys angeben, die dann vom Bootstrap-Skript verwendet werden.
Sobald die Konfiguration fertig ist, wird der Benutzer zu einem weiteren Bildschirm mit drei Optionen weitergeleitet. Sie können die Konfigurationsdatei herunterladen, um sie zu überprüfen oder zu ändern, ein ZIP-Paket herunterladen, das mehrere Skripte enthält – darunter das Skript „idp-installer“ und die generierte Konfigurationsdatei – oder die Installation direkt über die Plattform durchführen.
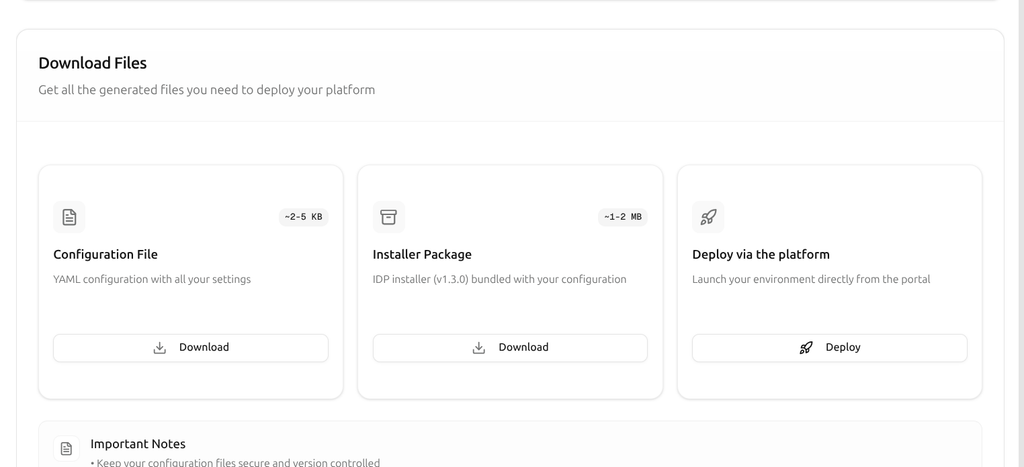
So funktioniert das ADP-Bereitstellungsskript
Voraussetzungen für die Bereitstellung
Bevor Sie mit der Konfiguration beginnen, müssen folgende Voraussetzungen erfüllt sein:
- Ein Repository zur Speicherung des generierten Terraform-Codes.
- Ein Repository zur Speicherung der Helm-Charts, die für die Bereitstellung der Anwendungen verwendet werden.
- Optional ein Repository zur Speicherung der benutzerdefinierten Anwendungsmanifeste, die im Kubernetes-Cluster bereitgestellt werden sollen.
- Ein Token mit Zugriff auf diese Repositorys.
Wenn der Benutzer das Skript eigenständig ausführen möchte, muss er „prepare-host.sh“ oder „prepare-mac.sh“ auf seinem Computer ausführen. Das Vorbereitungsskript installiert die für die erfolgreiche Ausführung des Skripts „idp-installer“ erforderlichen Tools sowie die Tools, die für die Interaktion mit dem Kubernetes-Cluster benötigt werden.
Eine weitere, einfachere Möglichkeit besteht darin, die Umgebung über die ADP-Benutzeroberfläche bereitzustellen.
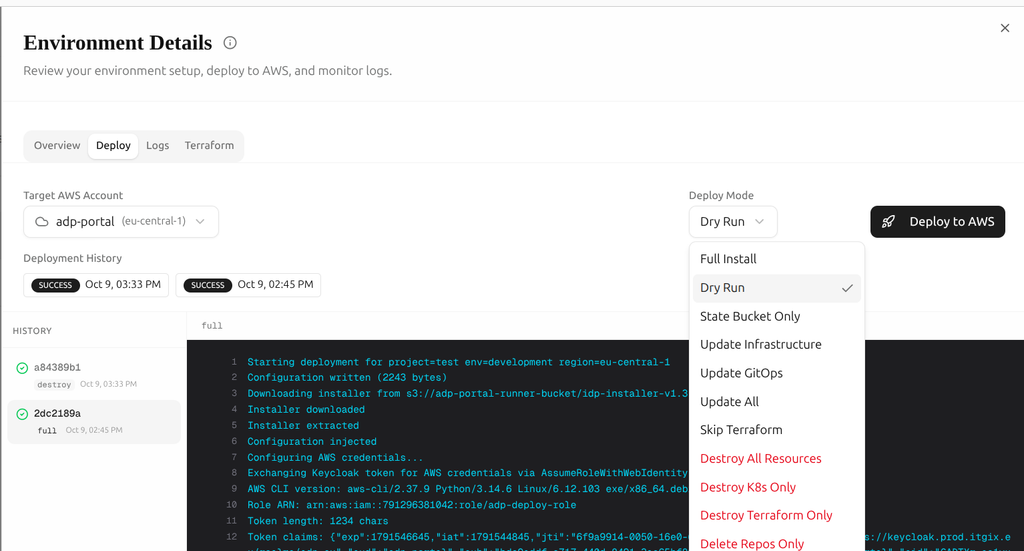
Bereitstellungsmodi und Konfigurationsmanagement
Nach dem Klicken auf die Schaltfläche „Bereitstellen“ wird der Benutzer auf die Bereitstellungsseite weitergeleitet, auf der mehrere Bereitstellungsmodi zur Auswahl stehen:
- Testlauf: Zeigen Sie eine Vorschau der geplanten Änderungen an, bevor Sie die Bereitstellung ausführen.
- Vollständige Installation: Führen Sie eine vollständige Installation der Umgebung durch.
- Update: Änderungen auf eine bestehende Umgebung anwenden.
- Löschen: Die bereitgestellte Umgebung und die zugehörigen Ressourcen entfernen.
Die Seite enthält außerdem zwei weitere Registerkarten: „Logs“ und „Terraform“. Über die Registerkarte „Logs“ können Sie auf die Protokolle zur Skriptausführung zugreifen, während die Registerkarte „Terraform“ die bei Terraform-Vorgängen wie „plan“ und „apply“ generierte Ausgabe anzeigt. Nach jeder Skriptausführung stehen die generierten Protokolle zum Download bereit, was die Fehlerbehebung und die Überprüfung früherer Durchläufe erleichtert.
Eine weitere nützliche Funktion ist die Konfigurationsverwaltung. Sobald eine Umgebung erstellt wurde, können Benutzer zum Konfigurationsformular zurückkehren und einzelne Komponenten je nach Bedarf aktivieren oder deaktivieren.
AWS-Kontointegration und -Authentifizierung
Nachdem wir nun den Bereitstellungsablauf behandelt haben, wollen wir uns ansehen, wie Benutzer ihre Cloud-Konten mit der ADP-Plattform verknüpfen, und die zugrunde liegenden Funktionen näher betrachten.
Derzeit unterstützt ADP Amazon Web Services (AWS) als Cloud-Anbieter. Die Unterstützung für Google Cloud Platform (GCP) und Microsoft Azure ist für zukünftige Versionen geplant.
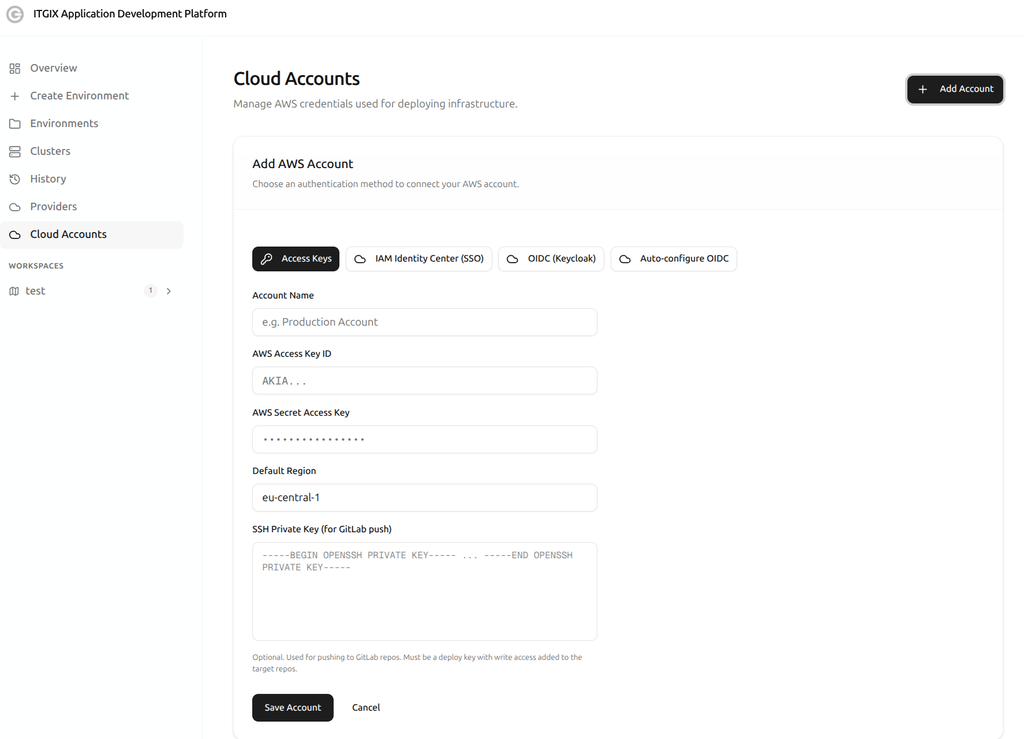
Benutzer können die AWS-Authentifizierung über verschiedene unterstützte Methoden konfigurieren:
- Statische Anmeldedaten: Eine AWS-Zugriffsschlüssel-ID und ein geheimer Zugriffsschlüssel.
- Single Sign-On (SSO): Authentifizierung über einen unterstützten Single-Sign-On-Mechanismus.
- OIDC (Keycloak): Authentifizierung über OpenID Connect mit Keycloak.
- OIDC-Autokonfiguration: Automatische Konfiguration der OIDC-Integration.
Die Plattform bietet außerdem ein Feld zur Angabe eines privaten SSH-Schlüssels, der zum Bootstrapping der Terraform-Vorlagen und Infrastrukturanwendungen aus GitHub verwendet werden kann.
Die verfügbare Authentifizierungsmethode bestimmt, wie ADP die für den Zugriff auf das AWS-Konto und die Durchführung der erforderlichen Bereitstellungsvorgänge benötigten Anmeldedaten abruft.
Anwendungsüberwachung mit ArgoCD und Backstage
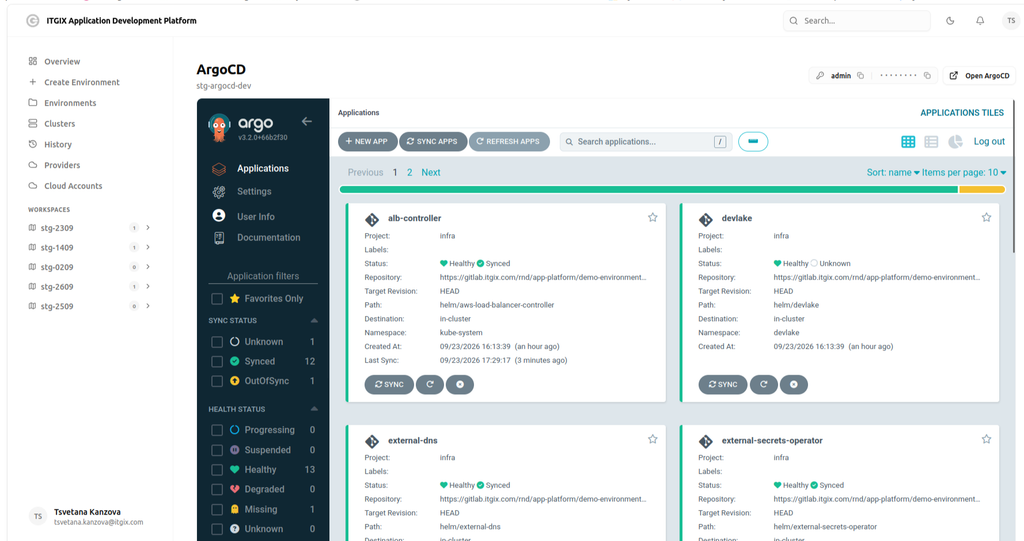
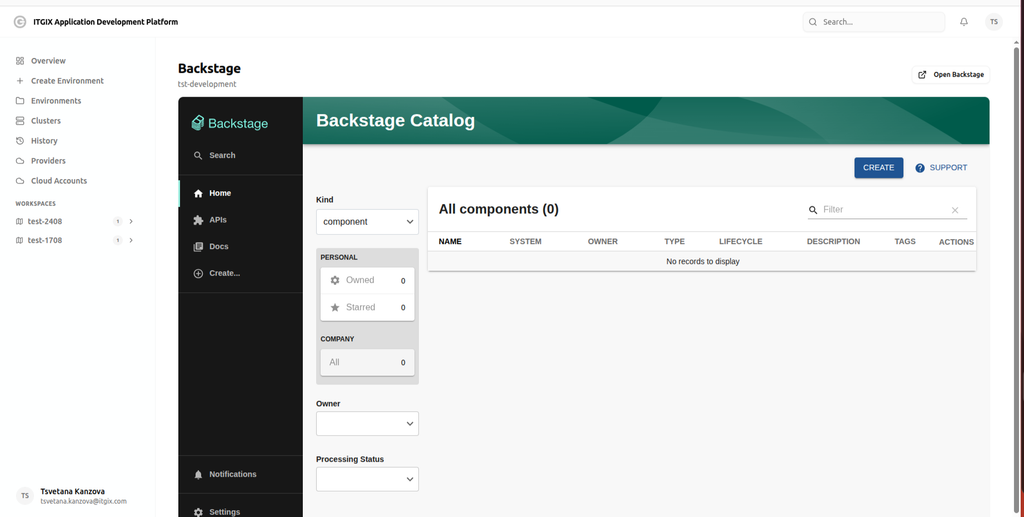
Über die ADP-Benutzeroberfläche können Sie den Status Ihrer Anwendungen im neu erstellten EKS-Cluster überprüfen. Auf der Registerkarte „Cluster“ können Sie Ihre Anwendungen einsehen, indem Sie auf die ArgoCD-Benutzeroberfläche zugreifen, und mit Backstage eigene Bereitstellungen erstellen.
Vereinfachung der Bereitstellung von Cloud-Infrastrukturen mit der ITGix-Anwendungsentwicklungsplattform
Die ITGix-Anwendungsentwicklungsplattform bietet einen optimierten und flexiblen Ansatz für die Bereitstellung und Verwaltung von Cloud-Umgebungen und vereint Funktionen zur Konfiguration, Bereitstellung und Überwachung auf einer einzigen Plattform.
Mit zahlreichen Bereitstellungsmodi, anpassbaren Umgebungskonfigurationen, umfassender Protokollierung und einer Reihe von AWS-Authentifizierungsoptionen trägt ADP dazu bei, den Infrastrukturbetrieb zu vereinfachen und bietet den Benutzern gleichzeitig mehr Kontrolle und Transparenz über den gesamten Bereitstellungslebenszyklus hinweg.
Die Plattform wurde mit Blick auf Erweiterbarkeit entwickelt und bildet die Grundlage für umfassendere Multi-Cloud-Fähigkeiten, wobei Google Cloud Platform und Microsoft Azure für zukünftige Versionen geplant sind. Durch die Kombination von Automatisierung, Flexibilität und einem klaren Bereitstellungs-Workflow zielt die ITGix Application Development Platform darauf ab, die Verwaltung der Cloud-Infrastruktur zugänglicher, effizienter und skalierbarer zu gestalten, während sich die Anforderungen der Teams weiterentwickeln.
Behalten Sie die ITGix-Blogs im Auge, um das nächste Kapitel nicht zu verpassen.

